
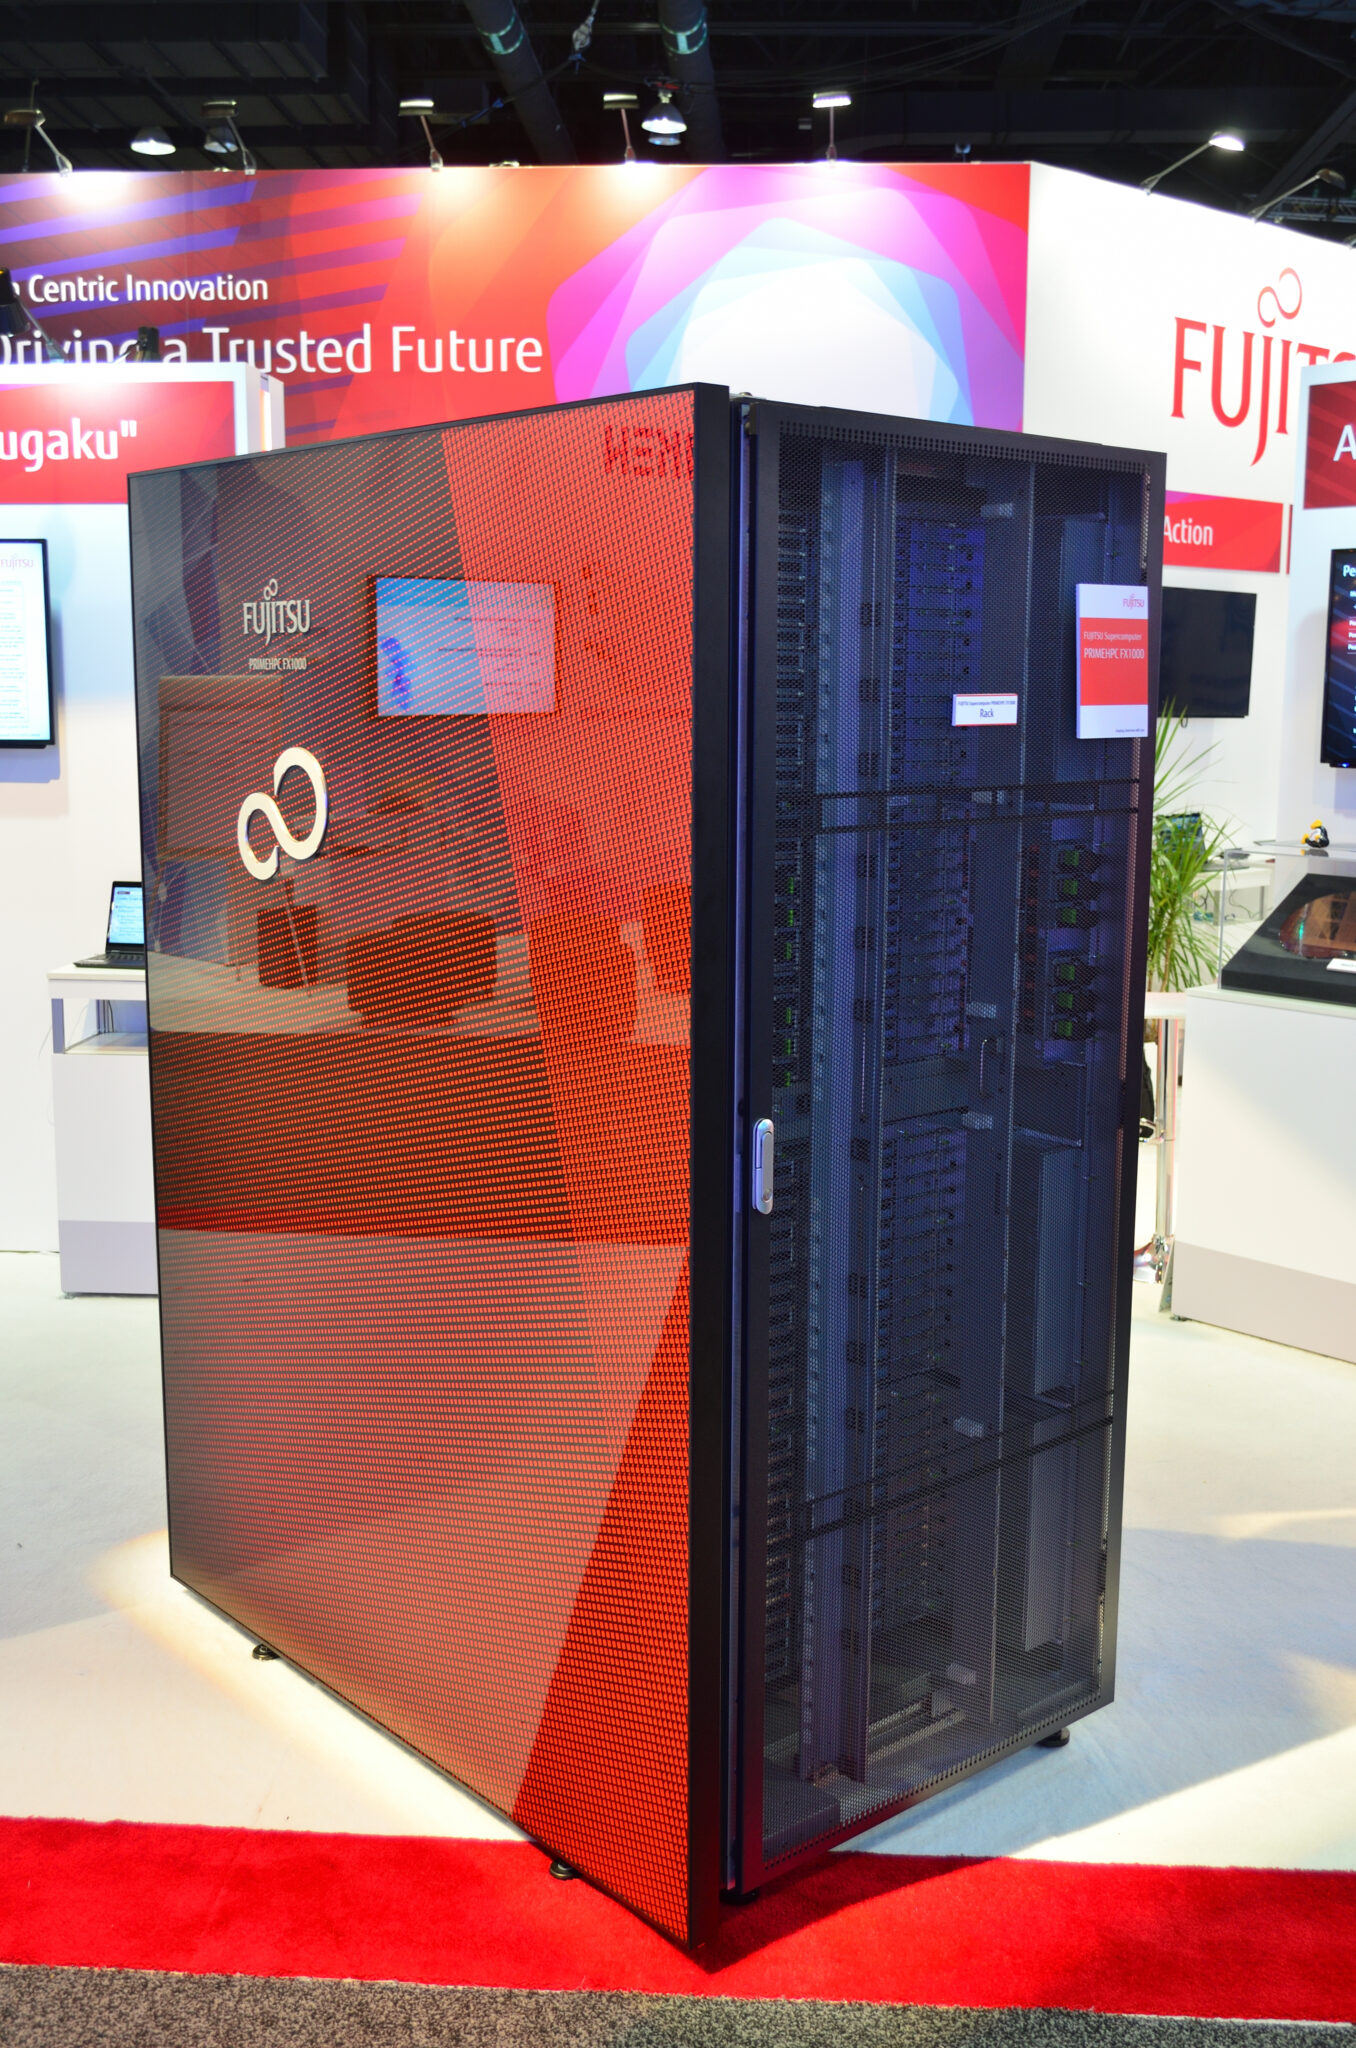
Fugaku: cómo un panel de estado abrió la puerta a un superordenador
Sanidad en la nube: cómo evitar brechas en Linux y Kubernetes con datos de pacientes
Llevar historias clínicas y citas a la nube no traslada…
Java4Shell: un fallo crítico en Java permite ejecutar código en Jira o Jenkins
Java4Shell (CVE-2026-114938) es un fallo de corrupción de memoria en…
Las empresas van más allá del antivirus: la mitad combina EDR, NGFW y respuesta
Un estudio de Kaspersky con casi 2.000 responsables de TI…
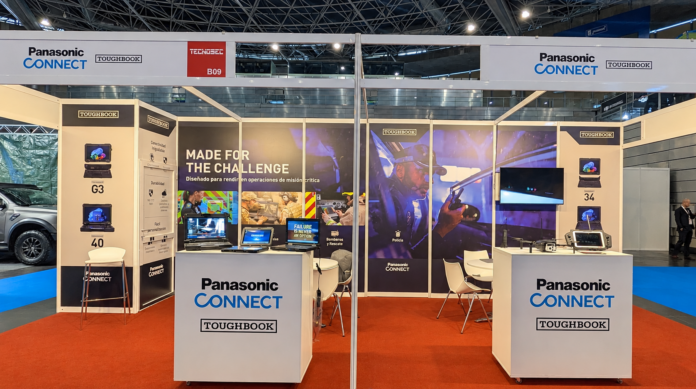
Panasonic y Aurea Avionics Presentan un Controlador Basado en la Tableta TOUGHBOOK FZ-G2 para Sistemas No Tripulados
En el marco de la feria Tecnosec, Panasonic Connect y Aurea Avionics han presentado una innovadora solución destinada al control […]
Caída de iCloud: qué vigilar cuando falla el inicio de sesión de Apple
Apple reconoce desde la tarde del 17 de noviembre fallos en el inicio de sesión de iCloud para todos los usuarios. Una caída de autenticación no implica un ataque, pero sí abre la puerta a campañas de phishing y a errores de los propios usuarios.
Claves de nube filtradas en Docker Hub: robadas en menos de un minuto
Investigadores de la Universidad Stony Brook publicaron 300 imágenes de contenedor trampa con claves de AWS, OpenAI y Anthropic. La primera clave de AWS se usó a los 7,86 segundos y las 100 lo fueron en menos de 15 minutos.

¿Es Seguro Subir Mi Pasaporte o Identificación en Línea?
En el contexto actual, donde la identidad se erige como la base de la confianza en el mundo digital, la […]
Cambiar la contraseña cada 90 días no protege: qué funciona en 2026
La caducidad trimestral de contraseñas sigue en muchas auditorías, pero NIST la prohíbe expresamente desde 2025. Por qué debilita la seguridad, cómo los ataques AiTM y los infostealers saltan el MFA tradicional y qué sustituye a ambos: frases de paso, FIDO2 y acceso de confianza cero.